Domain größenordnung.de kaufen?
Wir ziehen mit dem Projekt
größenordnung.de um.
Sind Sie am Kauf der Domain
größenordnung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain größenordnung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
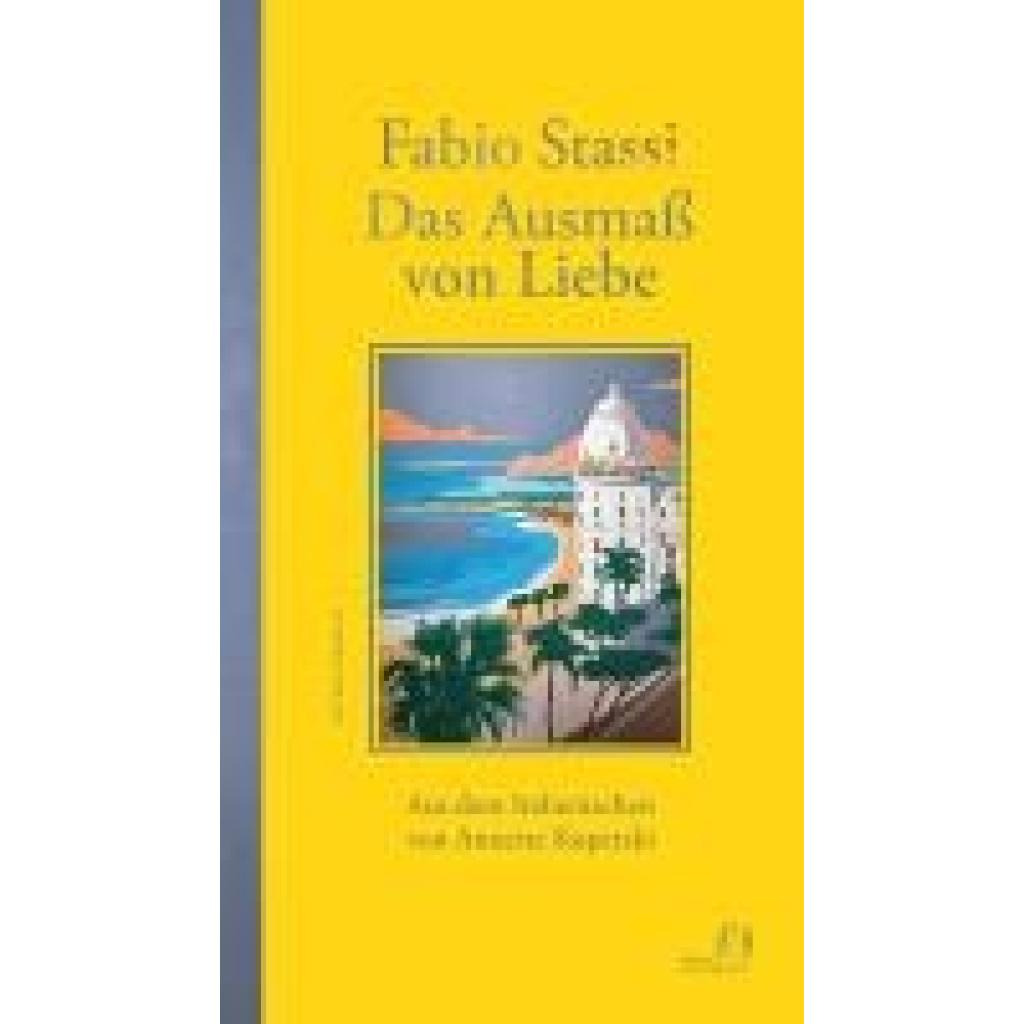
Stassi, Fabio: Das Ausmaß von LiebeDas Ausmaß von Liebe , Detektivroman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202506, Autoren: Stassi, Fabio, Übersetzung: Kopetzki, Annette, Seitenzahl/Blattzahl: 168, Abbildungen: farbig gezeichnete/gemalte Postkarten aus dem 19. Jahrhundert jeweils mit Rückseite: Text des Senders, Themenüberschrift: FICTION / Magical Realism, Keyword: Archiv unserer Erinnerungen; Bibliotherapeut Vince Corso; Cote Azur; Detektivroman; Frauensolidarität; Identitätssuche; Macht des Zufalls; Vatersuche; Zuspätkommen in der LIebe, Fachschema: Italien~Italien / Roman, Erzählung~Europa~Berg / Gebirge~Gebirge~Italienisch, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Moderne und zeitgenössische Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 123, Höhe: 13, Gewicht: 242, Produktform: Kartoniert, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stassi, Fabio: Das Ausmaß von LiebeDas Ausmaß von Liebe , Detektivroman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202506, Autoren: Stassi, Fabio, Übersetzung: Kopetzki, Annette, Seitenzahl/Blattzahl: 168, Abbildungen: farbig gezeichnete/gemalte Postkarten aus dem 19. Jahrhundert jeweils mit Rückseite: Text des Senders, Themenüberschrift: FICTION / Magical Realism, Keyword: Archiv unserer Erinnerungen; Bibliotherapeut Vince Corso; Cote Azur; Detektivroman; Frauensolidarität; Identitätssuche; Macht des Zufalls; Vatersuche; Zuspätkommen in der LIebe, Fachschema: Italien~Italien / Roman, Erzählung~Europa~Berg / Gebirge~Gebirge~Italienisch, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Moderne und zeitgenössische Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 123, Höhe: 13, Gewicht: 242, Produktform: Kartoniert, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Icke, David: WAHRNEHMUNGEN EINES ABTRÜNNIGEN DENKERS: 'Wir wurden in einem unfassbaren Ausmaß getäuscht!'WAHRNEHMUNGEN EINES ABTRÜNNIGEN DENKERS: 'Wir wurden in einem unfassbaren Ausmaß getäuscht!' , Hier das ausführliche Inhaltsverzeichnis mit Unterkapiteln ... KAPITEL 1: ICH DENKE - OH, ABER TUN SIE DAS AUCH? Welt Nummer 1 . Welt Nummer 2 . Die »Ja-Sager«-Pyramide . Das programmierte Leben . Ich liebe meinen Unterdrücker . Verbinde die Punkte - aber wie? . Wie man Sie drankriegt . »Erkenne das Ziel und du weißt, wo es lang geht« . Willfährige Helfer . Knechtschaft ist so smart KAPITEL 2: WAS EIN RENEGAT SIEHT Politisches Marionettentheater . Viele Parteien - ein Herr . Der Kult der Kulte . Die sabbatianischen Saudis und das Terrornetzwerk . Satanische »Illumination« . Marx Brothers . Zion Mainframe . Der »Antisemitismus«-Schwindel . Das »Revolutions«-Spiel . Einzug in Amerika . Geld, Geld, Geld - und was für ein komisches Geld ... . Eingebaute Katastrophe . Barack Obama (»Demokrat«) . Donald Trump (»Republikaner«) . Joe Biden (»Demokrat«) . Politische Fusion KAPITEL 3: DAS AUSTRICKSEN DES WIDERSTANDS Achten Sie auf die gespaltene Zunge . Seinen Herren hörig . QAnon verstehen . Jäger und Einsammler . Die Spinne und die Fliege . Der Clou . Die Hexenjagd . Das Ergebnis verrät, worum es bei einer Geschichte geht - IMMER . Grenze - welche Grenze? . Zahlen, die die Gesellschaft verändern . Das »Rettet mich«-Syndrom KAPITEL 4: »COVID« - DIE KALKULIERTE KATASTROPHE Die Pforten der Hölle . Die Schläger vom Dienst . Ein Zufall? Klar, und ich kann Pudding an die Wand nageln . Ein Schwindel wird aufgebaut . Nostradamus 201 . Alle mit Durchblick zum Schweigen bringen . Den Rahmen abstecken . Der Test, der nicht testet . Wie es funktioniert - und wie es nicht funktioniert . Impfung von Kühen? . Ärzte wissen es am besten . Merken Sie sich den Namen: Christian Drosten . Warum China? . Projekt Wuhan - die »Covid«-Psyop KAPITEL 5: ES GIBT KEIN »VIRUS« Der Aufbau des Betrugs . Folge dem Geld . HIV - der »Covid«-Probelauf . Das »Covid-Virus« existiert? Okay - beweisen Sie es. Ähm ... Ich warte ... . Stellen wir folgende These auf . »Covid« ist in Wahrheit ein Computer-»Virus« . Das »Virus« ist ein Einhorn . Was ist ein »Virus« WIRKLICH? . Papier kann Häuser infizieren . Der Enders-Unfug . Was ist »Covid«? Ein Haufen Blödsinn KAPITEL 6: DER ABLAUF DER IRREFÜHRUNG Es wird langsam ermüdend . Ähem ... Tschuldigung, unser Fehler . Die Grippe ist verschwunden . Ein medizinischer Wissenschaftler spricht es aus . Der Ferguson-Faktor . Der besorgte Professor . Geliefert wie bestellt . Verbindungen über Verbindungen . »Covid« ist nicht gefährlich ... ach, Moment, doch, ist es . Wo ist die »Pandemie«? . Der Schwindel mit den »Covid«-Toten . Ein Wahrheitsschock für die Medien . Rechnen Sie nach . Nazi-Eugenik im 21. Jahrhundert . Sie sind alt. Wen jucken die schon? . Der Mythos von den überfüllten Krankenhäusern . Tod der Unschuldigen . Was zwischen den Zeilen auftauchte . Und wozu das alles? KAPITEL 7: DER KRIEG GEGEN IHREN VERSTAND Das Kult-Internet . Die Psychos hinter »Covid« . »Covid«-Gedankenspiele . Der Angst-Faktor . Der Krieg Bürger gegen Bürger: Teile und herrsche . »Covid«-Regeln: Den Verstand neu verdrahten . Die Kinder werden zugrunde gerichtet. Wo sind die Eltern? . Isolation ist Folter . Die Zwei-Meter-Fantasterei . Versuchskaninchen für den Kult . Zerstörung der Identität durch Masken . Warum hat Michael Jackson Masken getragen? . Maske-19 . »Masken sind ein Verbrechen« . Aber Chirurgen tragen doch auch Masken? . Wo sind die »Grünen« (wieder mal)? . Masken-»Würmer« . Waschen Sie sich die Hände in giftigem Dreck . Unterwerfung unter den Irrsinn . Regierung - Volk: Eine Missbrauchsbeziehung KAPITEL 8: DAS »REFRAMING« DES WAHNSINNS Das Reframing der Ordnungskräfte . NLP und die Delphi-Technik . Agenten des Wandels . Das Reframing der Gesichtswindeln . »Woke« in Uniform . »Woke« bedeutet eingeschlafen . Faktenfreies Woke und die Vereinnahmung der »Linken« . Milliardäre als »Vorkämpfer der sozialen Gerechtigkeit« . Black Lies Matter: Lügen sind wichtig . Das ist kein Rassenkrieg - es ist ein Klassenkampf! . Kritische Rassentheorie: Rassismus . Er ist nicht weiß? So ein Mist! . Die Abschaffung der Kultur . Der Klimaschwindel . Mit Privatjets für Klimagerechtigkeit . Das Gas des Lebens bringt uns um . Die Sonne beeinflusst die Temperatur? Nein, Sie Klimaleugner! . Wie wurde der Klimaschwindel inszeniert? Genau wie bei »Covid« KAPITEL 9: DAS MÜSSEN WIR GESPRITZT BEKOMMEN? WAS SOLL DAS SEIN? Phantom-»Impfstoff« für eine Phantom-»Krankheit« . Noch mehr menschliche Versuchskaninchen . Ein Insider packt aus . Der »Varianten«-Unfug . Die weitere Eliminierung alter Menschen . Es ist nicht der »Impfstoff« - echt nicht! . Lügen, Lügen und nochmals Lügen . Auf die harte Tour lernen . Vertuschung der Beweise . Sie WUSSTEN es - und taten es trotzdem . Der Betrug bei der Impfstoff-Wirkung . Sie müssen sich spritzen lassen - um jeden Preis! . Ihre Papiere bitte! . Elektronische Konzentrationslager . Was kann der »Impfstoff« wirklich bewirken? . Kein Aus-Schalter . Genetischer Selbstmord . Hochqualifizierte Idioten KAPITEL 10: MENSCH 2.0 Das »Impfstoff«-Betriebssystem . Eine Überflutung mit mRNA . Transgender = Transhumanismus . Die Zukunft hat schon begonnen . Warum der Krieg gegen Männer - und jetzt gegen Frauen? . Eliminierung von Mensch 1.0 (vor unseren Augen) . »Covid-Impfstoffe«und weibliche Unfruchtbarkeit . Great Reset = Smart Grid = neuer Mensch . Die Smart-Grid-Kontrollzentren KAPITEL 11: WER KONTROLLIERT DEN KULT? Die gestohlene Identität . Was ist dann ein »Mensch«? . Sie hören, was Sie dekodieren . Die Illusion der »physischen« Realität . Holografische »Solidität« . Unwissen kann gefährlich sein . Die Ursprünge des Kults . Die nichtmenschliche Dimension . Benutzen Sie Ihr Pneuma, nicht Ihren Nous . Die Archonten-Machtübernahme . Jaldabaoth hat rebelliert (stimmt) . Die »Revolte gegen Gott« ist eine energetische Abspaltung . Menschliche Batterien . Energievampire der »Woken« . Das »Ennoia«-Dilemma . Menschliche Realität? Na ja, virtuell eben . Es werde (elektromagnetisches) Licht! . Den »Geist der Finsternis« einpflanzen . Wo sind die »Aliens«? . Auch die Wissenschaft bewegt sich in diese Richtung ... . Die Realität besteht aus Zahlen . Wow ... KAPITEL 12: DEM WETIKO ENTKOMMEN Der Wetiko-Faktor . Der Kult von Wetiko . Welches Feld? 406 . Spirituelle Knechtschaft . Wetiko heute . KI Wetiko . Die Frequenz-Falle . Warum ist der Kult so menschenfeindlich? . Alles synthetisch . Kämpfen Sie nicht - gehen Sie aus dem Weg! . Die Dinge zum Laufen bringen . Das Common Law und der gesunde Menschenverstand . Von ganzem Herzen . »Impfstoffe« und die Seele . Jenseits des Phantoms NACHTRAG »Impfstoff«-Ansteckungen . »Impfstoffe« verändern das Verhalten . Vom Kult kontrollierte Gerichte . Freiheit durch Mikrochips . Weltwirtschaftsfaschismus (WWF) . Das Ablenkungsmanöver Wuhan-Labor . Dritte Welle ... vierte Welle ... fünfte Welle . Nicht mehr passiv ANHANG Cowan-Kaufman-Morell-Erklärung zur Virus-Isolierung (SOVI) BIBLIOGRAFIE ÜBER DEN AUTOR SACHREGISTER PERSONENREGISTER , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220511, Produktform: Leinen, Autoren: Icke, David, Seitenzahl/Blattzahl: 480, Abbildungen: Illustrationen im Text von Neil Hague, Keyword: Alles was Sie wissen wollten; Außerirdische; Das große Geheimnis; David Icke; Die Antwort; Die Falle; Gender; Gesellschaft; Große Geheimnis; Joe Biden; Knechtschaft; Krankenhäuser; Kult; Löwe erwacht; Marionetten; Matrix; Phantom-Ich; Simulation; Transhumanismus; Trump; Wahrnehmung, Fachschema: Internet / Politik, Gesellschaft~Fernsehen - Privatfernsehen~TV~Medientheorie~Medienwissenschaft~Werbung~Gewalt~Geheimbund - Geheimgesellschaft~Bestechung~Korruption~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Fachkategorie: Medienwissenschaften: TV und Gesellschaft~Medienwissenschaften: Werbung und Gesellschaft~Gewalt in der Gesellschaft~Control, privacy and safety in society~Geheimbünde, Geheimgesellschaften~Politische Korruption~Wissenschaft, Technologie und Gesellschaft , Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Medienwissenschaften: Internet, digitale Medien und Gesellschaft, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AMRA Verlag, Verlag: AMRA Verlag, Verlag: Nagula, Michael, Länge: 240, Breite: 179, Höhe: 48, Gewicht: 945, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277914826,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.